Accueil / Infrastructure / Cybersécurité
Uneeti Cybersécurité
IT Risk Management
CyberHacktion
Aujourd'hui, la question n'est plus de savoir si on va être victime d'une cyberattaque, mais plutôt quand.
Téléchargez notre Guide
Logiciels
Choisissez votre type de structure pour découvrir la suite logicielle adaptée.
Accueil / Infrastructure / Cybersécurité
Uneeti Cybersécurité
IT Risk Management
Aujourd'hui, la question n'est plus de savoir si on va être victime d'une cyberattaque, mais plutôt quand.
Téléchargez notre GuideAujourd'hui
des victimes de rançongiciels en France sont des entreprises privées*
* TPE, PME et ETI confondues — ANSSI (Panorama de la cybermenace 2025), INSEE, Cybermalveillance.gouv.fr
des incidents ANSSI 2025 concernent les collectivités*
* Panorama de la cybermenace 2025, ANSSI/CERT-FR
Services
Auditeur certifié ANSSI et France Cybersécurité — base de données de vulnérabilités mise à jour toutes les heures, rapports de criticité et cyber security score.
Agent RMM (Remote Management Monitoring) — inventaire du parc, correctifs automatiques, détection de tout nouvel actif connecté, portail de tickets et rapports.
EDR (postes), XDR (cloud), sécurité messagerie et sécurité mobile — protection des données quel que soit l'endroit où elles sont stockées.
Contrôle du trafic entrant/sortant (IPS, IDS, DPI), Wi-Fi privé/public par ticket ou SMS, contrôle d'accès AD/365/RADIUS.
Réplication des VM toutes les 15 minutes, sauvegarde quotidienne 365 (Exchange, OneDrive, SharePoint) — jusqu'au prêt d'un firewall ou d'une connexion satellite Starlink en cas de panne.
Formation Phish Threat — simulations d'attaques automatisées, formations et rapports exploitables contre le phishing, business lucratif en forte hausse.
VPN géré par le routeur, accès cloud sécurisé par XDR et isolation — RMM et XDR communiquent toute anomalie à nos experts 24h/24, 7j/7.
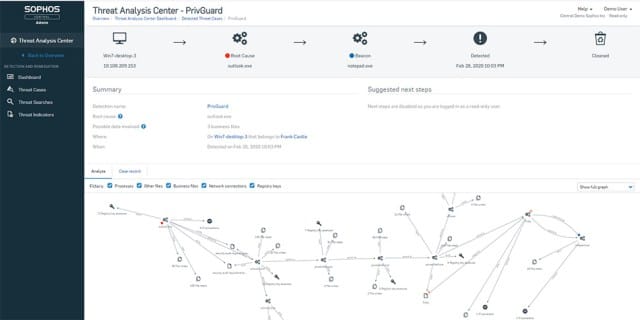
Threat hunting proactif, mise en quarantaine, analyse et suppression des malwares, restauration via le plan de reprise, rapport détaillé pour la prévention future.
Qui est concerné ?
Solutions
Comportant les 8 fondamentaux contre les cyberattHacks
01 Auditeur des vulnérabilités
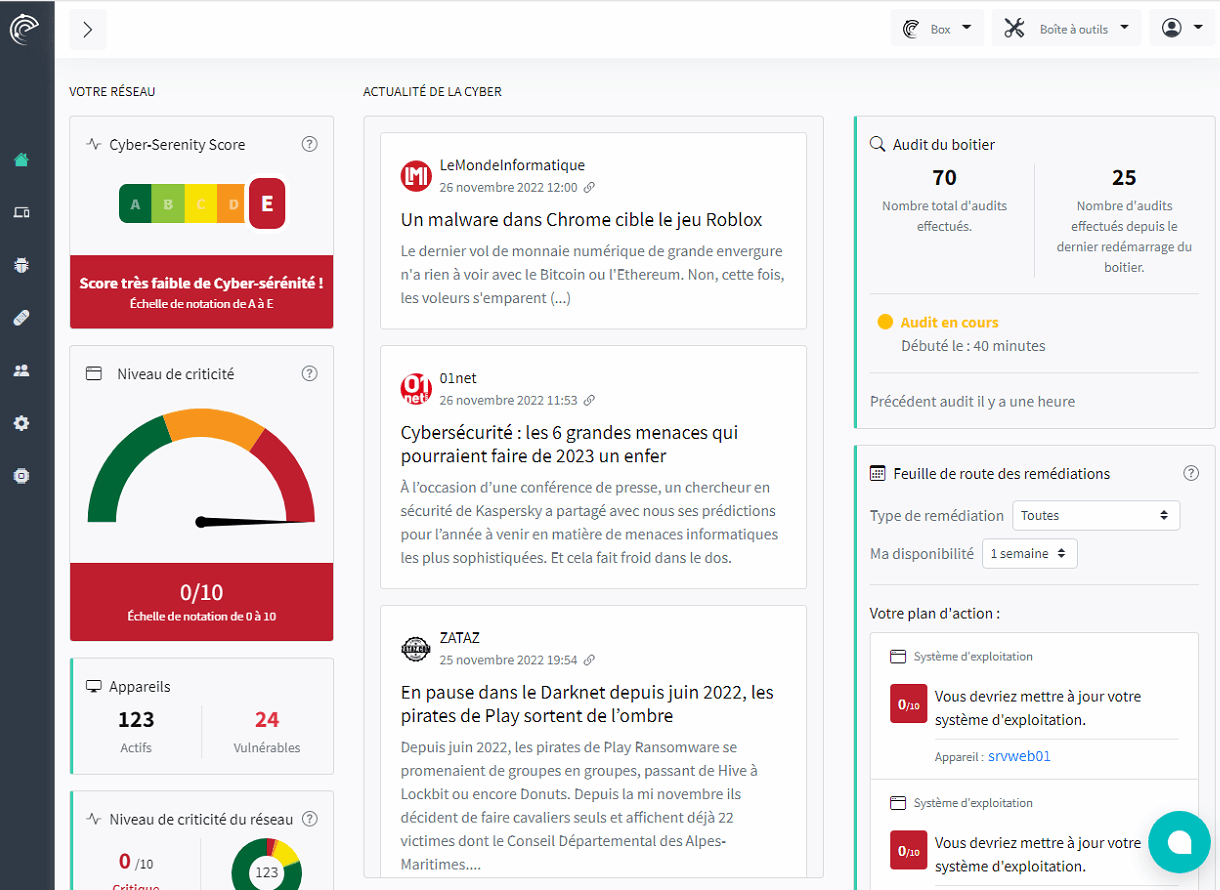
Mise en place d'un auditeur en temps réel des failles de vulnérabilités de toutes les IP de l'organisation. De vos serveurs en passant par une montre connectée.
Toute nouvelle IP détectée sur le réseau est analysée en temps réel avec remontée des vulnérabilités.
Génération des feuilles de route des rémédiations avec priorisation.
Mise à jour de la base de données d'analyse des vulnérabilités toutes les heures.
Rapports des vulnérabilités, des rémédiations, niveau de criticité du réseau et cyber security score.
02 Surveillance des systèmes
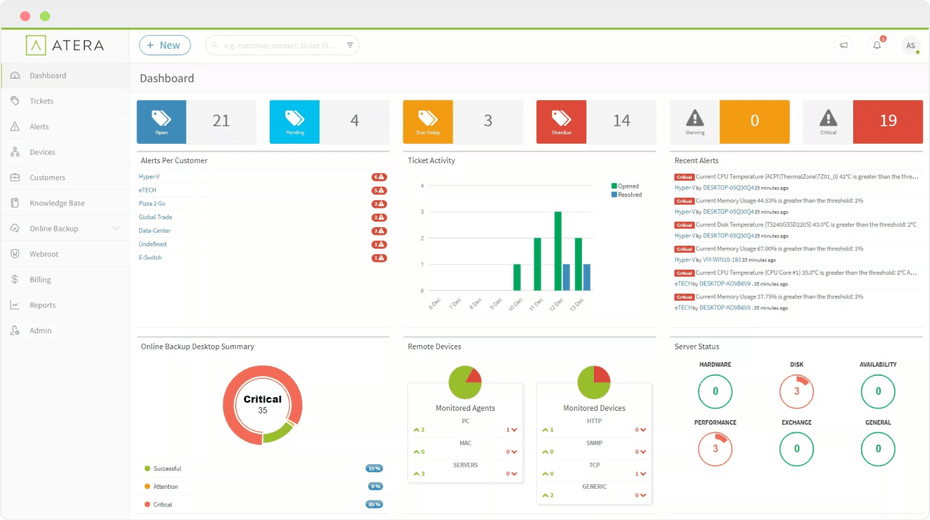
Mise en place des deux fondamentaux d'un RMM : surveiller et gérer les actifs de l'organisation à distance sans interrompre l'activité de l'utilisateur, et offrir un portail au SI et aux utilisateurs pour gérer helpdesk, reporting et contrats.
Inventaire du parc matériel et logiciel, analyse de l'état des actifs, alertes, rapports…
Mise à jour des correctifs systèmes et applications, workflow, scripts…
Détection de nouvel actif connecté, stratégie de déploiement et de sécurité…
Portail, ticketing, rapports, contrats, immobilisations…
03 Antivirus
L'antivirus protège les données stockées sur des endpoints intelligents, tels que serveurs, ordinateurs, smartphones et cloud.
Endpoint Detection & Response.
Extended Detection & Response.
Protège les données stockées dans les boîtes de messagerie.
Protège les données stockées sur smartphones et tablettes.
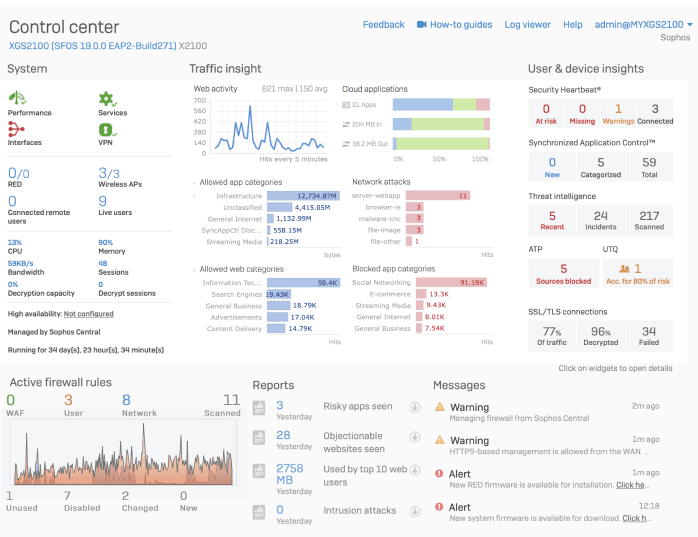
04 Firewall et Wi-Fi
Mise en place des règles, stratégies et autorisations afin de contrôler tout trafic entrant/sortant et d'identifier tout accès local/distant.
Trafic entrant — Internet, MPLS, VPN.
Accès privé et public.
Autorisations.
05 PRA, PCA & Réplications
Plus de 20 années d'expérience dans l'informatique et la cybersécurité.
En plus du PRA, notre PCA comprend un prêt de firewall en cas de panne avec les paramètres sauvegardés, et même un prêt de connexion satellite Starlink en cas de coupure internet.
En cas de sinistre, matériel ou suite à une cyberattaque, basculement sur vos VM disponibles dans notre cloud.
Réplications des VM sur un MicroServer avec snapshot, puis réplication étendue sur nos clouds toutes les 15 minutes.
06 Sensibilisation des utilisateurs
Le phishing est un business très lucratif. Ces dernières années ont vu une hausse significative des attaques, c'est pourquoi il est indispensable d'intégrer un programme de sensibilisation à la cybersécurité dans toute stratégie de défense en profondeur. Le Phish Threat teste et éduque vos utilisateurs à l'aide de simulations d'attaques automatisées, de formations de qualité et de rapports exploitables.
07 Télétravail et mobilité
L'utilisateur qui se trouve à l'extérieur de l'entreprise est connecté à tout un tas d'appareils non sécurisés (sa box, les autres PC, son imprimante, ses objets connectés). Malgré cela, les protections en dehors des remparts de l'entreprise doivent rester les mêmes qu'en interne.
VPN géré par les stratégies du routeur, accès cloud sécurisé par XDR et isolation des accès.
Le RMM met à jour les postes via internet, le XDR détecte les attaques et le RMM les malveillances — ces deux agents communiquent toute anomalie à nos experts 24h/24, 7j/7.
08 Services de rémédiation
Service de Threat Hunting, de surveillance et de supervision de votre cybersécurité, plus un service curatif d'intervention et de rémédiation de vos systèmes.
Probabilité
« Aujourd'hui, la question n'est plus de savoir si on va être victime d'une cyberattaque, mais plutôt quand ? »
Dupuis, DG — Orange Cybersoc
01 69 52 84 93 — du lundi au vendredi, 9h–18h